




Kaspersky, ele geçirilmiş Amazon Simple Email Service hesapları üzerinden gerçekleştirilen oltalama hücumlarına karşı uyardı
Kaspersky, işletmelerin ve geliştiricilerin yüksek hacimli pazarlama, bildirim ve süreç e-postaları gönderip almasına imkan tanıyan bulut tabanlı bir e-posta hizmeti olan Amazon Simple Email Service’in (SES), oltalama (phishing) ve kurumsal e-posta dolandırıcılığı (BEC) taarruzlarında berbata kullanıldığını tespit etti.

Kaspersky, işletmelerin ve geliştiricilerin yüksek hacimli pazarlama, bildirim ve süreç e-postaları gönderip almasına imkan tanıyan bulut tabanlı bir e-posta hizmeti olan Amazon Simple Email Service’in (SES), oltalama (phishing) ve kurumsal e-posta dolandırıcılığı (BEC) ataklarında berbata kullanıldığını tespit etti. Muteber bir servis üzerinden gönderilen bu e-postalar, saygın IP adreslerinden iletiliyor ve birden fazla vakit yasal “.amazonses.com” ibarelerini içeriyor. Bu durum, kelam konusu oltalama bildirilerini teknik açıdan gerçek kurumsal yazışmalardan ayırt etmeyi son derece zorlaştırıyor. Kaspersky, kullanıcıların beklenmedik e-postalara karşı son derece temkinli yaklaşması gerektiğini vurguluyor.
Saldırıların temelinde, Amazon Web Services’e (AWS) ilişkin kimlik bilgilerinin çalınması ve açığa çıkması yer alıyor. Saldırganlar, çoğunlukla herkese açık kod depolarında, yanlış yapılandırılmış bulut depolama alanlarında ve ifşa edilmiş yapılandırma belgelerinde bulunan AWS Identity and Access Management (IAM) anahtarlarını kullanıyor. Tehdit aktörleri, otomatik araçlar yardımıyla geçerli anahtarları tespit ederek Amazon’un yasal altyapısı üzerinden yüksek hacimli ziyanlı e-postalar gönderiyor.
Saldırganlar ayrıyeten, amazonaws.com üzere sağlam alan isimlerini yönlendirmeler aracılığıyla berbata kullanıyor ve son derece ikna edici HTML e-posta şablonları oluşturuyor. Pek çok hadisede oltalama sayfaları, legal görünümlü altyapılar üzerinde barındırılıyor. Bu da kullanıcı kimlik bilgilerinin ele geçirilme riskini kıymetli ölçüde artırıyor.
Kaspersky’nin 2026’nın başlarında gözlemlediği kampanyalardan birinde saldırganlar, DocuSign gibisi dijital doküman imzalama platformlarını taklit eden e-postalar gönderdi. Kullanıcılardan dokümanları inceleyip imzalamaları istenirken, aslında kimlik bilgilerini ele geçirmek hedefiyle hazırlanmış düzmece giriş sayfalarına yönlendirildikleri görüldü. Bu uydurma sayfalar Amazon Web Services üzerinde barındırılan düzmece giriş sayfalarına yönlendirildikleri görüldü.
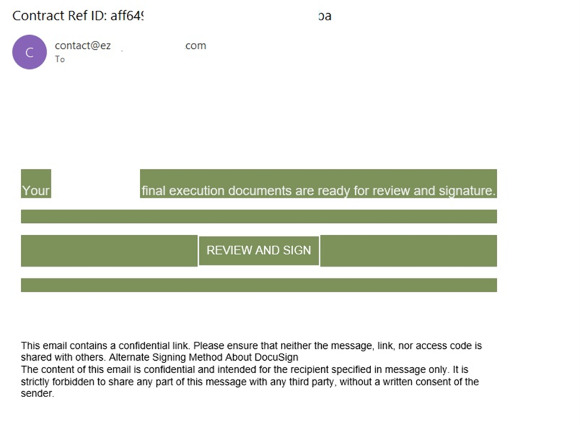
DocuSign bildirimini taklit eden bir oltalama e-postası
Araştırmacılar ayrıyeten, Amazon SES üzerinden gerçekleştirilen ve saldırganların çalışan kılığına girerek tedarikçilerle geçersiz e-posta zincirleri oluşturduğu BEC (Business Email Compromise) taarruzlarını da belirledi. Çoklukla finans departmanlarını gaye alan bu iletiler, acil ödeme talebi içeriyor ve içinde sırf banka ayrıntılarının bulunduğu PDF ekleriyle iletiliyor. Rastgele bir ziyanlı irtibat barındırmayan bu prosedür, akınların güvenlik yazılımları tarafından tespit edilmesini hayli zorlaştırıyor.
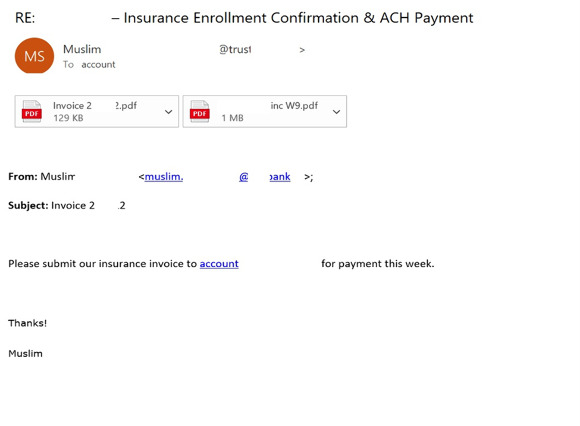
Amazon SES üzerinden gönderilen kurumsal e-posta dolandırıcılığı zinciri örneği
Kaspersky Spam Aksisi Uzmanı Roman Dedenok konuyla ilgili şu değerlendirmede bulundu: “Daha evvel de saldırganların muteber platformları berbata kullandığı örneklerle karşılaştık. Google Tasks ve Google Forms vakalarında dolandırıcılar, yerleşik bildirim düzeneklerini kullanarak @google.com üzere legal alan isimleri üzerinden oltalama irtibatları gönderiyor, böylelikle hem e-posta filtrelerini aşmayı hem de kullanıcı inancını istismar etmeyi başarıyordu. Lakin Amazon SES’in berbata kullanılması, bu eğilimin çok daha gelişmiş bir etabını temsil ediyor. Saldırganlar artık sırf platformların bildirim özelliklerinden yararlanmakla kalmıyor; bulut kimlik bilgilerini ele geçirerek emniyetli bir e-posta gönderim altyapısı üzerinde direkt denetim sağlıyor. Bu da taarruzları büyük ölçekte yürütmelerine, iletileri büsbütün özelleştirmelerine ve gerçek kurumsal bağlantılardan ayırt edilmesi hayli güç oltalama e-postaları göndermelerine imkan tanıyor.”
Kaspersky, bu tıp akınlardan korunmak için şu tekliflerde bulunuyor:
- Kurumlar, AWS erişimlerini en az yetki prensibiyle sonlandırmalı, statik IAM anahtarları yerine rol tabanlı erişim usullerini tercih etmeli, çok faktörlü kimlik doğrulamayı (MFA) etkinleştirmeli, erişimleri IP bazında kısıtlamalı ve kimlik bilgilerini nizamlı olarak yenileyip denetlemeli.
- Bireysel kullanıcılar ise sadece gönderen ismi ya da alan ismine güvenerek e-postaları yasal kabul etmemeli. Beklenmedik bildirilere karşı dikkatli yaklaşmalı, talepleri farklı bir irtibat kanalı üzerinden doğrulamalı ve ilişkiler emniyetli görünse bile tıklamadan evvel dikkatlice denetim etmeli.
Kaynak: (BYZHA) Beyaz Haber Ajansı
Warning: Undefined array key "customphoto" in /home/kam305t360com/public_html/wp-content/themes/poyraz/parts/singleslider.php on line 67
Warning: Undefined array key "customphoto" in /home/kam305t360com/public_html/wp-content/themes/poyraz/parts/singleslider.php on line 67
Warning: Undefined array key "customphoto" in /home/kam305t360com/public_html/wp-content/themes/poyraz/parts/singleslider.php on line 67

İLGİNİZİ ÇEKEBİLECEK DİĞER KONULAR



ZİYARETÇİ YORUMLARI
BİR YORUM YAZ